 Techtud
Szerző: Takács Lili 2 órával ezelőtt 3 percnyi olvasás
Mitől etikus az etikus hacker? Milyen a világ legnagyobb hackerkonferenciája? Mind meghalunk az AI miatt?
Kezdjük az alapokkal. Mitől etikus egy etikus hacker?
Jós Tamás: Én alapból nem szeretem az etikus hacker kifejezést, szerintem ezt a nagyvállalati környezet kényszerítette ránk. Történelmileg talán a nyolcvanas években indult az egész hackeléses sztori, állítólag azok elég bulis évek voltak. Akkor még az iparág nem létezett, csak voltak olyan emberek, akik nagyon szerettek számítógépezni, hajtotta őket a tudásvágy, hogy mi hogyan működik, mit lehet csinálni az alkalmazásokkal, a hardverrel, az akármivel. Szépen lassan persze megjelent a politikai aktivizmus is a történetben, feltörtek honlapokat, kirakták a saját üzenetüket satöbbi. Ez már a kilencvenes évek közepe, vége felé volt. Mostanra eljutottunk odáig, hogy a hackelés beolvadt a vállalati környezetbe. Ami nekem, hackerként persze abból a szempontból pozitív, hogy kapok a munkámért pénzt. Abból a szempontból viszont negatív, hogy az egész szakma, beleértve az igazán hardcore hackereket is, elkezdett nagyon üzleties lenni.
A '90-es évek vége, 2000-es évek eleje környékén honosodott meg maga a hacker kifejezés is, de akkoriban még kártékonyként tekintettek rájuk. És valahogy meg kellett különböztetni, hogy van olyan nem kártékony hacker, aki segít nekünk, hívjuk őket etikus hackernek, mert ugyanúgy betörnek, csak ugye erre kifejezetten kérik őket. Szerintem ez az etikus-nem etikus nagyon költői elkülönítés, a való élet nem így működik, de végül ez a megkülönböztetés ragadt meg.
Mihalovits Tamás: Sokfajta etikus hacker van. Ez egy olyan gyűjtőfogalom, mint a HR-es, vagy a marketinges, tehát van benne úgy körülbelül nyolcmillió részszakma. Az etikus része az, hogy azért csinálod, amit csinálsz, hogy utána annak a szervezetnek vagy ügyfélnek az IT infrastruktúráját vagy a biztonságát javítsd, magyarul elmondod neki, mit találtál. A nem etikus hacker meg ugyanezt vagy eladja, vagy saját felhasználásra tartja meg.
Mit csinál pontosan a cégetek?
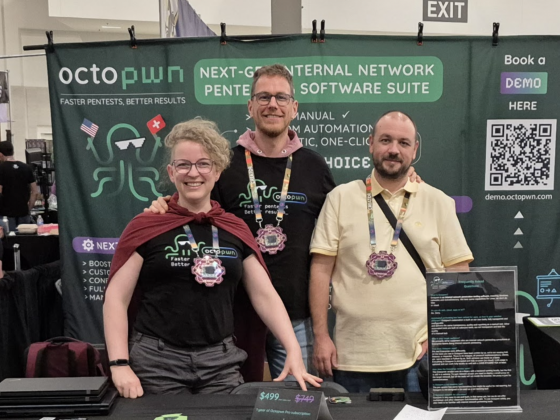
M.T.: Az Octopwn egy olyan szoftver, amivel Windows hálózatokat lehet feltörni. Tehát amikor van mondjuk egy bankban dolgozó etikus hacker vagy egy tanácsadó, akit megbíznak azzal, hogy nézze meg, hogy a fizikai hálózatban milyen sérülékenységek vannak, azaz ha valaki valamilyen módon megszerzi egy átlag felhasználónak a belépési adatait, akkor azzal mit tud elérni a hálózaton. Mi ehhez adunk szoftvert. Erre amúgy nincs más integrált szoftver a piacon, leginkább a Githubon vannak ingyenes projektek, mindenki azt használja. Azonban a nyílt forráskódú szoftverek nem működnek egymással. Nem frissítik őket, nem tudjuk, hogy megbízhatóak-e. Lehet bennük kártékony kód, illetve telepíteni és használni is macerás.
Mi vagyunk az egyetlen cég a piacon, aki ezeket újraírta a semmiből, ellenőrzött kódban, garantáltan malware nélkül az egyes munkaszakaszok integráltan elérhetőek, felgyorsítva a munkát. Ezt áruljuk tanácsadó cégeknek meg nagyvállalatoknak, hogy hatékonyabban és gyorsabban tudják megnézni, hogy egy támadó szándékú fél hogyan tudná feltörni a hálózatukat.
J. T.: Szóval mi azt a szoftvert áruljuk, amit vagy a nagyobb cégek saját belső biztonsági csapatai használnak, vagy az etikus hacker, akit kiküldenek egy céghez, hogy nézze meg a hálózati sérülékenységeket, használni tud ahhoz, hogy megnézze gyorsan a hibákat
Oké, de ha a terméket olyan ember veszi meg, akinek nem szupertiszták a szándékai, akkor azzal vissza is lehet élni, nem?
M.T.: Kétfajta termékünk van. Az egyiket meg tudja vásárolni, a másikat viszont nem. Van egy bankkártyával megvehető szoftverünk, amit bárki letölthet az internetről, ha kifizeti. Nyilván itt vannak olyan vásárlók, akikről nem tudjuk, milyenek, mert mondjuk eldobható e-mail címmel, kazah bankkártyával vásároltak. Persze lehetünk optimisták, hogy ők tényleg kazahok, de… legyünk realisták. De a komolyabb szoftverünket csak személyesen és demo trial ellenőrzés után áruljuk.
Nemrég jöttetek haza Las Vegasból, ahol a világ legnagyobb hacker konferenciáján állítottatok ki, egyedüli magyarként.
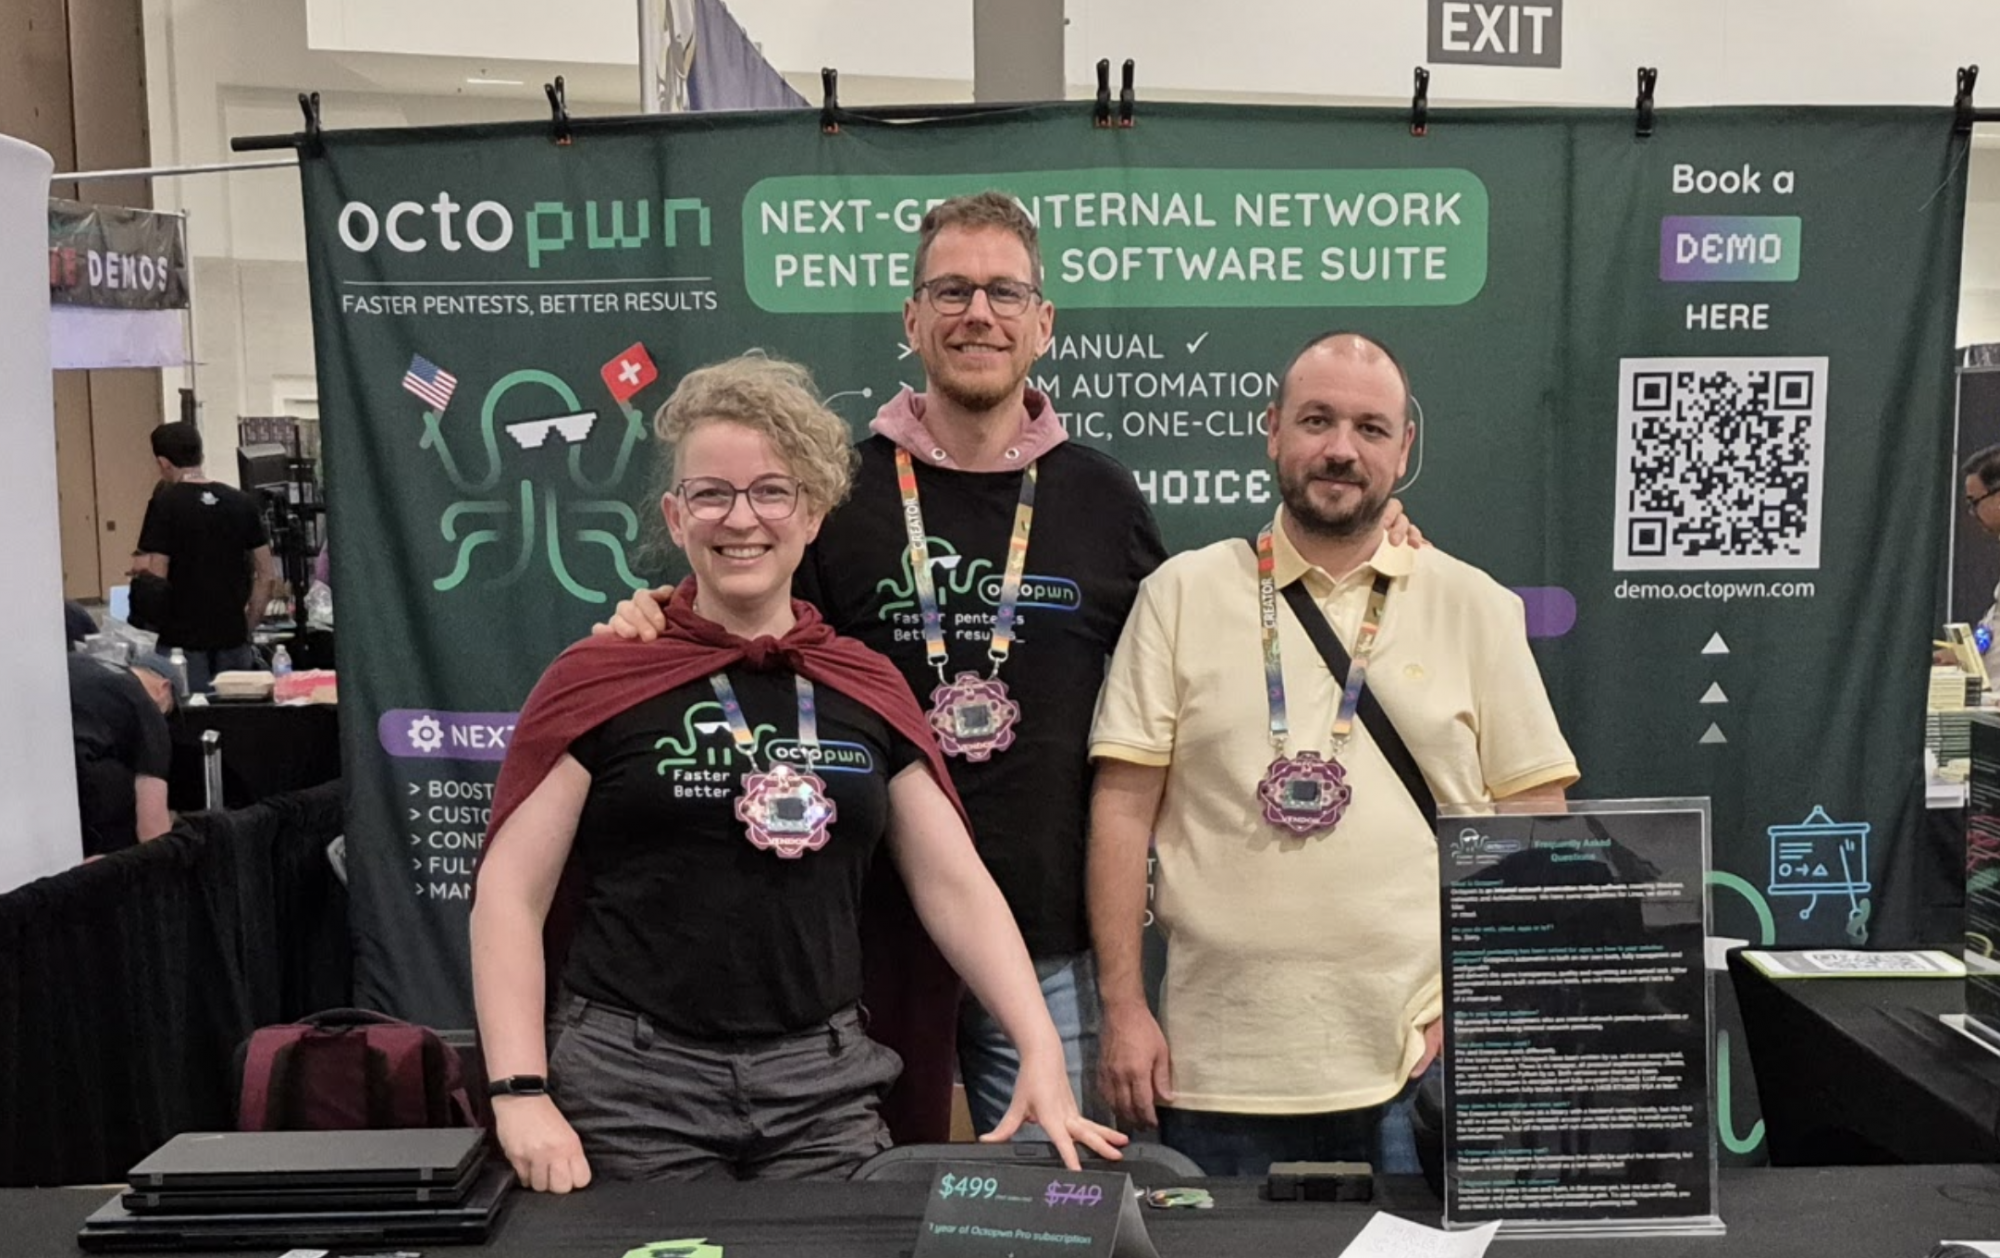
Bátki Anna: Igen, Las Vegas elég kemény hely. A Defcon egy harmincezer fős, meghívásos konferencia, ahol mindenki ott van a hadseregtől a startupig, hackertől az etikus hackerig. Minden anonim, tilos fotózni, a legtöbb vásárlás készpénzes. Az emberek fele maszkban járkál, hogy ne legyen felismerhető. Idén harmadszor voltunk kint, van egy fickó, aki mindig lámpabúrával a fejével járkál, de most például volt egy másik arc, akinek a fején egy tésztaszűrő volt.
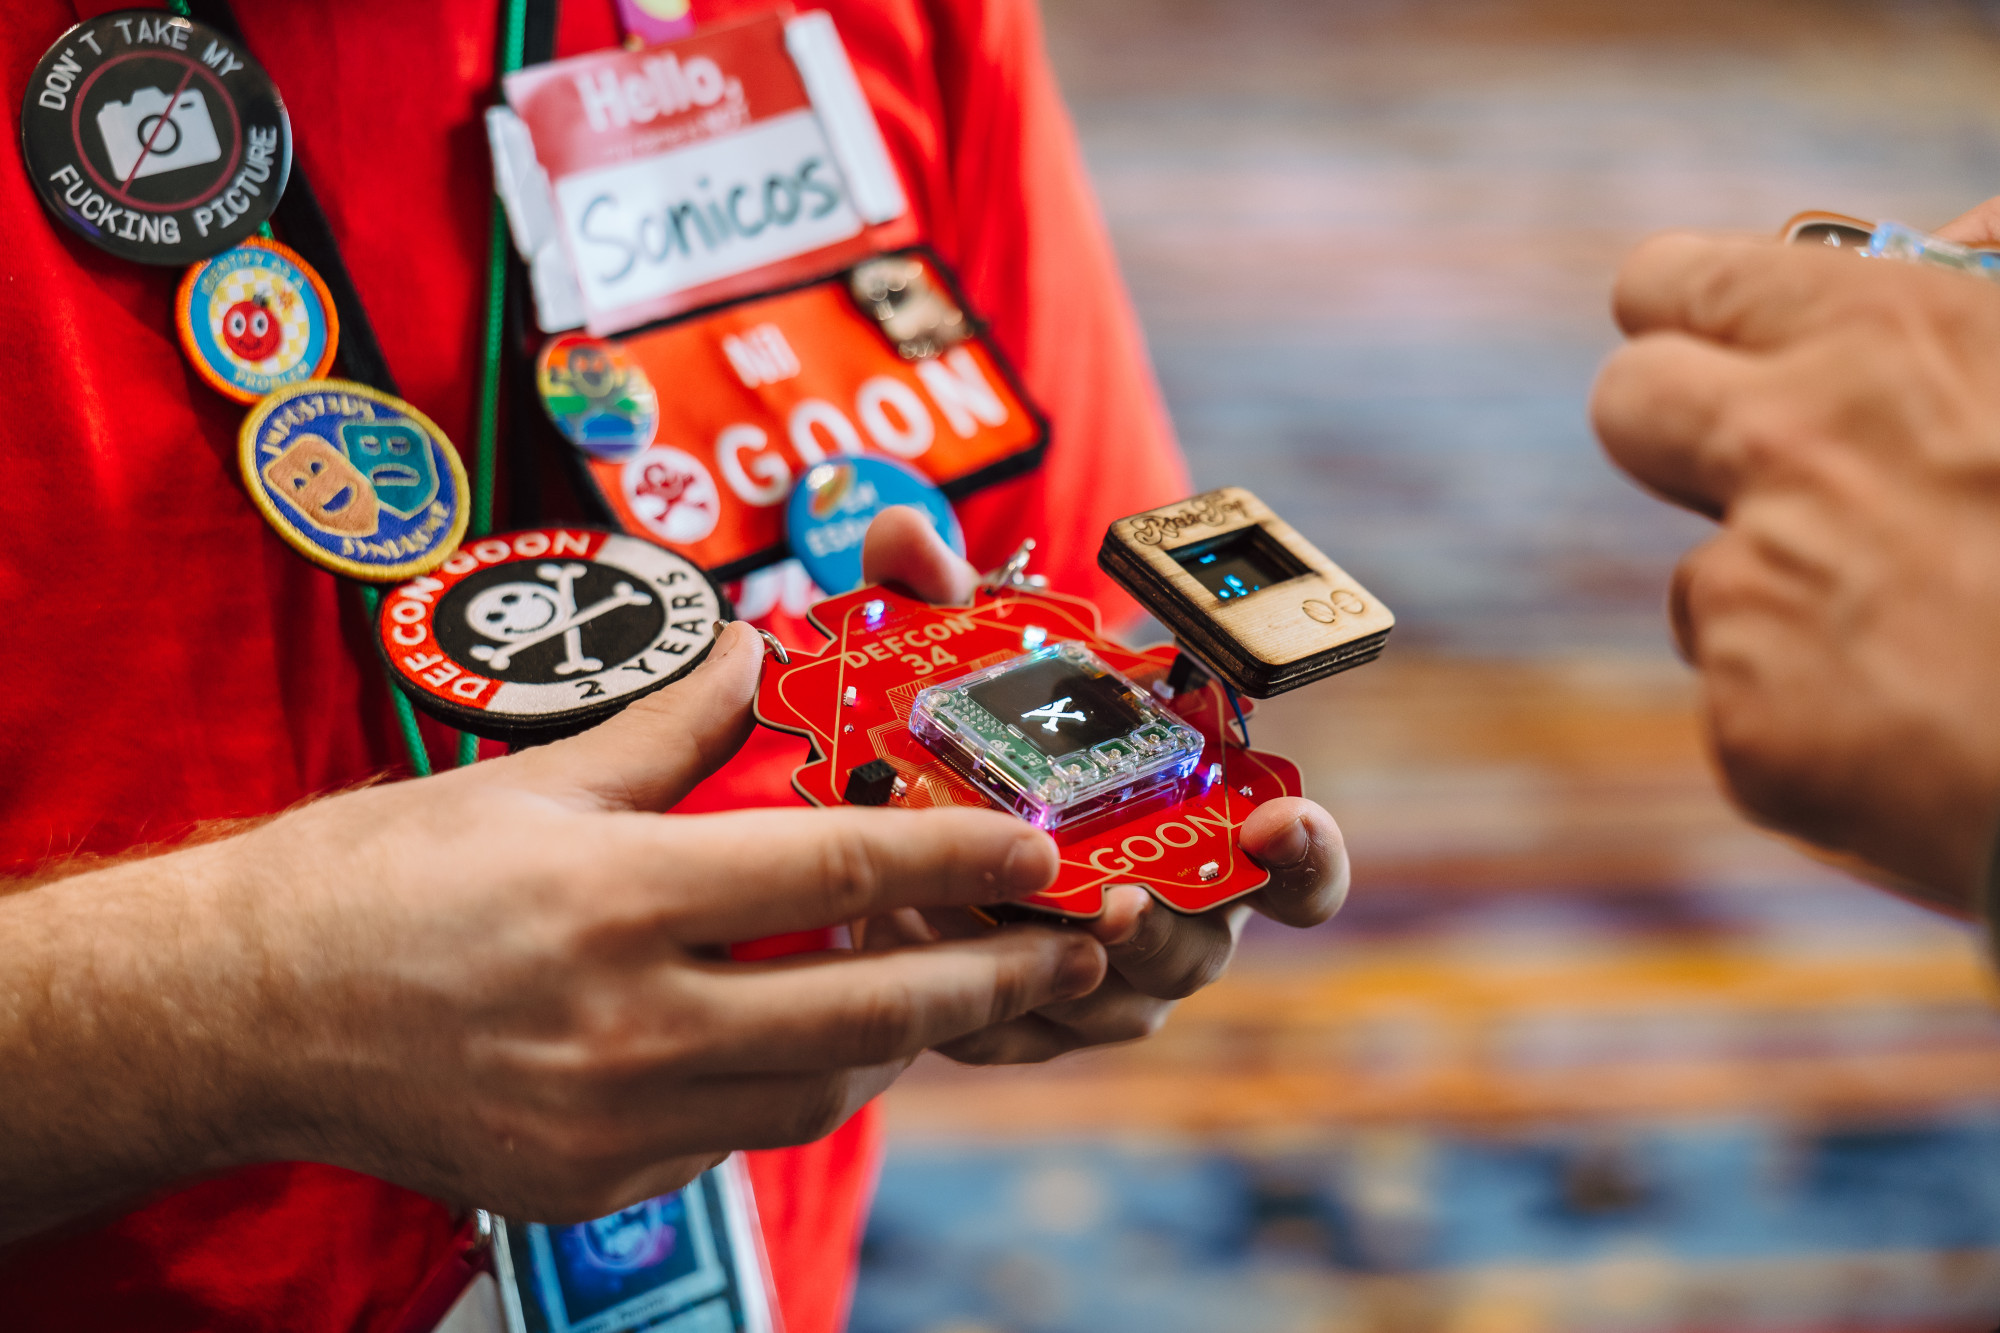
M.T: Egy beszélgetés során általában nem derül ki, kit hogy hívnak. Ha szerencséd van, egy húsz perces beszélgetés után annyit kapsz, hogy „My name is Josh. I do things.”. Három év alatt eljutottunk oda, hogy most már bemutatkoznak, mondjuk a Space Force red teamjének, tehát a támadó IT csapatának vezetőjével már kezet fogtunk, felvett LinkedInen. Magyarországon még a létezésünkről sem tudnak, ott meg már 8-10 ügynökséggel beszéltünk. Nem mindegyikről tudjuk, hogy kicsoda, de van érdeklődés a termék iránt.
J.T.: Egyébként a Defcon is elkezdett már üzletiesedni. Korábban az amerikai kormányzat ügynököket küldött, hogy megfigyeljék a konferenciát, akkor a szervezők csináltak „spot the fed” játékot, hogy ki tudja kiszúrni az ügynököket. Mostanra eljutottunk oda, hogy például az amerikai űrerők meg a hadsereg különböző ágai kiállítóként vannak jelen.
Beszéljünk a magyarországi állapotokról is. Az elmúlt években több nagy visszhangot kiváltó ügy is volt, ami mintha arra utalt volna, hogy finoman szólva sem fektetnek mindenhol nagy hangsúlyt az IT biztonságra a közigazgatásban, de a piacon jobb a helyzet?
 Napi